Apartado 2 de 12 · Empezar
Conseguir el token
Dónde se crea el token de API de Chatendo, qué permisos marcar, por qué se enseña una sola vez, la primera llamada con curl y cómo revocarlo.
En esta página (5)
Paso 1 · Ajustes → Tokens de API
Entra al panel con un usuario de rol propietario o administrador — ningún otro rol ve esta pantalla — y abre Ajustes → Tokens de API.
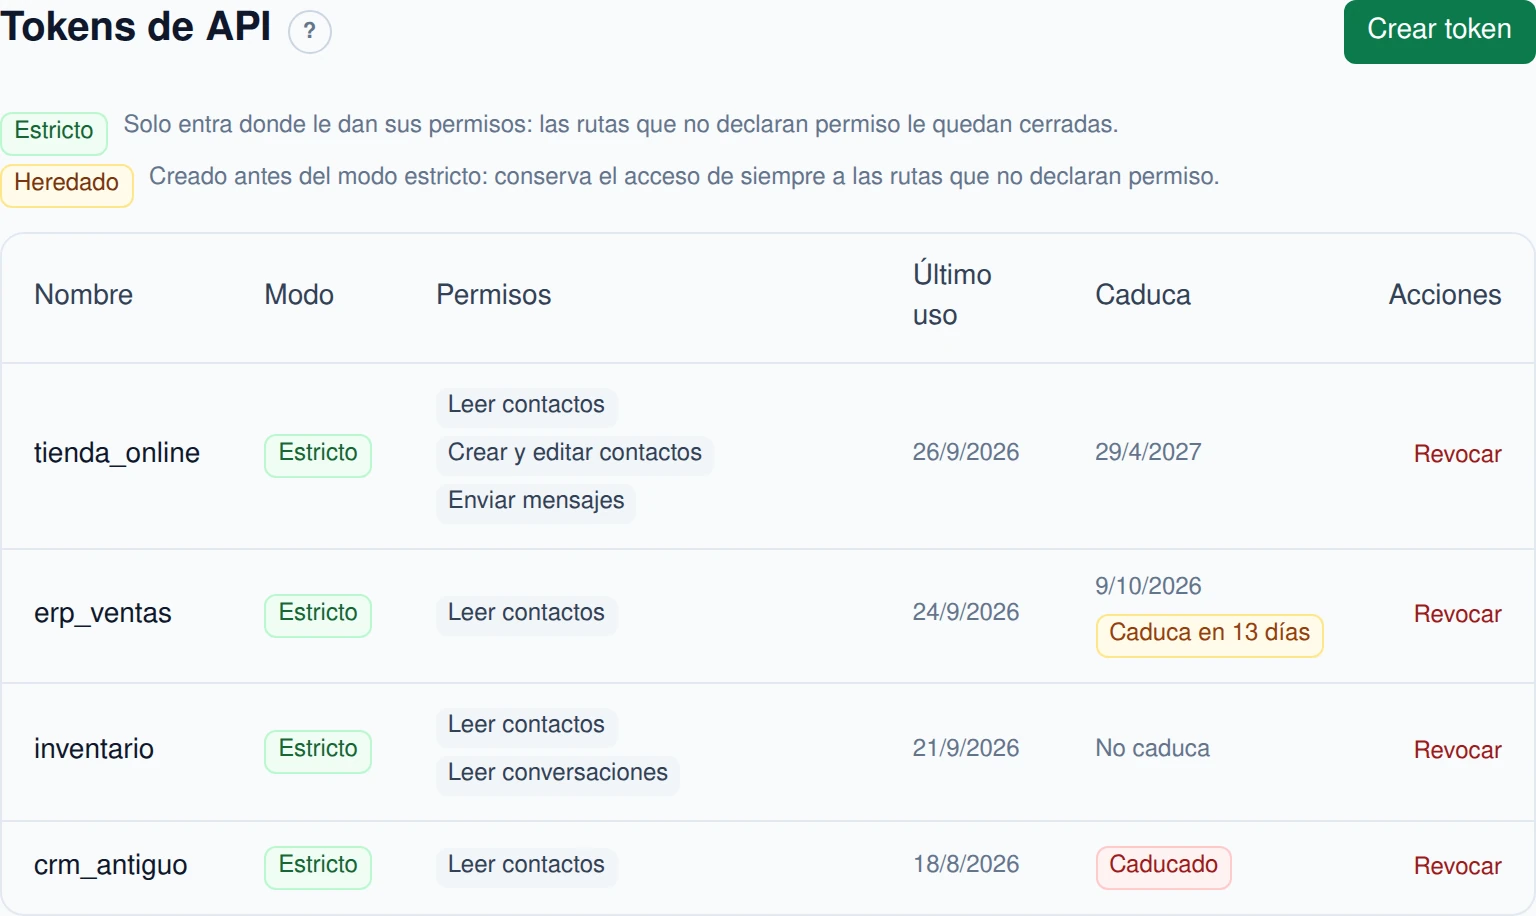
Aquí solo salen integraciones. Las sesiones del propio panel (una cada vez que alguien entra) no son tokens de API y no salen en esta tabla: cada persona ve y cierra las suyas en Seguridad → Tus dispositivos.
Paso 2 · Crear el token y marcar sus permisos
Pulsa Crear token, ponle un nombre que diga qué integración es (no «api» ni «pruebas»: dentro de un año habrá cuatro y hay que saber cuál revocar) y marca solo los permisos que esa integración necesita.
Y elige hasta cuándo vale. Por defecto, un año desde hoy: al terminar ese día el token deja de funcionar y la integración recibe 401 TOKEN_EXPIRED. Si es un proceso que no debe pararse nunca, marca No caduca. La tabla avisa con «Caduca en N días» durante los últimos 30 días y con «Caducado» cuando ya pasó; además, a los propietarios y administradores de la cuenta les llega un aviso (campana y correo) cuando al token le quedan 30, 7 y 1 días. Crea el de repuesto antes, cámbialo en la integración y revoca el viejo.
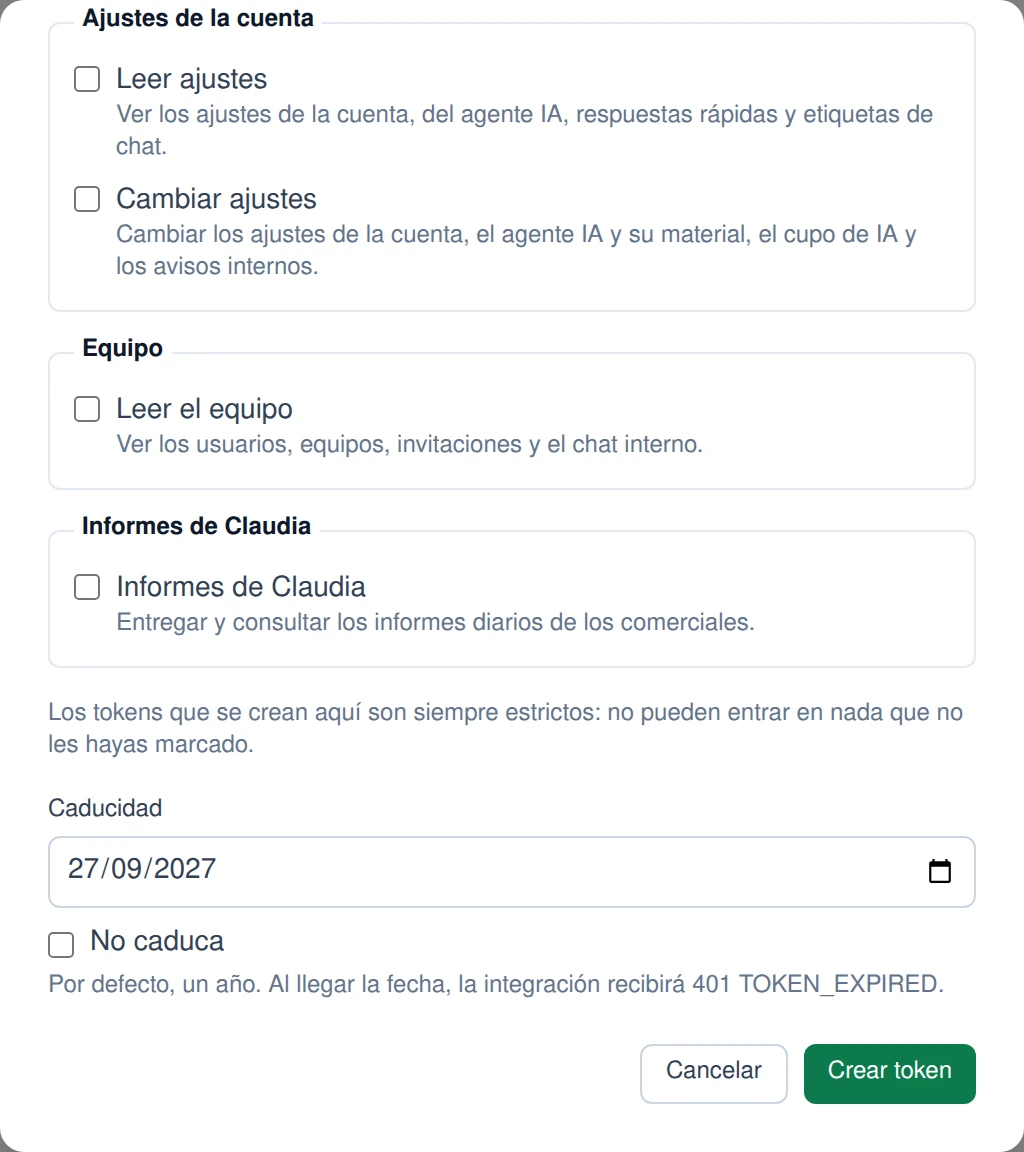
Los permisos salen agrupados (Contactos, Conversaciones, Mensajes, Notas internas, Agenda, Ajustes de la cuenta, Equipo…) y cada uno lleva debajo una línea que dice qué abre. De ellos, claudia:briefs («Informes de Claudia») es de otro producto de Vértice Labs y tu programa no lo necesita. Las llamadas (calls:initiate, calls:read) y channels:manage a propósito no se ofrecen aquí: si tu integración necesita alguno, se pide y se acuña desde el servidor.
Todo token que se crea en esta pantalla es estricto (§3): en la lista sale con el distintivo Estricto.
Paso 3 · Guardarlo ahora
El token se enseña una vez. Al cerrar el aviso no hay forma de recuperarlo: se crea otro. Guárdalo donde guardes las contraseñas, nunca en el código ni en un repositorio.
Un token por integración. No compartas uno entre dos sistemas: el día que quieras cortarle el acceso a uno tendrás que cortárselo a los dos.
Paso 4 · La primera llamada
TOKEN='12|xxxxxxxxxxxxxxxxxxxxxxxxxxxxxxxxxxxxxxxxxxxx'
API='https://app.chatendo.app/api/v1'

curl -s -H "Authorization: Bearer $TOKEN" -H 'Accept: application/json' \
"$API/contacts?per_page=1"{"data":[{"id":1,"name":"...","phone_e164":"+34...","tags":[],
"created_at":"...","updated_at":"..."}],
"meta":{"current_page":1,"last_page":115,"per_page":1,"total":115}}Si ves 401 UNAUTHENTICATED, el token está mal escrito o revocado; si ves 401 TOKEN_EXPIRED, ha caducado y hay que crear otro. Si ves 403 TOKEN_SCOPE_DENIED, el token es bueno pero le falta el permiso de esa ruta.
Cómo se deshace
Desde la misma pantalla, Revocar. Es inmediato: la siguiente llamada con ese token da 401. No hay confirmación por correo ni periodo de gracia, así que revoca el que toca.